Alfredo Meza / BDM en MR Solutions
Durante años diversas áreas de TI se han dedicado a asegurar disponibilidad, capacidad, respaldo, ciberseguridad y continuidad del negocio pero estas funciones siguen siendo críticas hoy en día y la rápida adopción de inteligencia artificial ha puesto un nuevo reto ¿Realmente sabemos qué datos tenemos nuestra organización?, ¿quién tiene acceso a ellos y cuáles son las implicaciones al utilizar esos datos en herramientas de IA?
Y ahí es cuando la gobernanza deja de ser algo administrativo y se convierte en responsabilidad del Director de TI. Una empresa puede tener una infraestructura bien diseñada pero aun así tendrá problemas graves si los empleados cargan información sensible (contratos, datos financieros o documentación confidencial) a herramientas públicas de IA sin supervisión.
No basta con bloquear el acceso a ChatGPT o Copilot, es necesario una estrategia efectiva de gobernanza.
Prioridad a los Datos antes que a la IA
La adopción de IA generativa nos está enseñando que los problemas preexistentes relacionados con los datos se vuelven más evidentes. Estas problemáticas incluyen:
- Duplicados.
- Información huérfana
- Bases de datos desatendidas
- Permisos heredados
- Documentos confidenciales en carpetas compartidas
- Información personal dispersa entre aplicaciones y servicios en la nube
- Gran cantidad de datos cuya necesidad de conservación no está clara
Integrar inteligencia artificial en un entorno desorganizado acelera procesos como problemas. Por lo tanto, antes de decidir qué modelo implementar TI debe responder a preguntas básicas:
- ¿Qué es lo que quiero lograr?
- ¿Qué información poseemos?
- ¿Dónde se encuentra?
- ¿Quién es responsable por ella?
- ¿Quién tiene acceso?
- ¿Por cuánto tiempo debemos conservarla?
- ¿Se puede usar para entrenar modelos o enriquecer análisis?
- ¿Es información personal o regulada?
Si no tenemos respuesta a esas preguntas difícil será desarrollar una estrategia seria para la IA.
Marco Regulatorio en Evolución
En México, la protección de datos personales es fundamental. La nueva Ley Federal sobre este tema regula el tratamiento legítimo y controlado de dichos datos desde su publicación el 20 de marzo de 2025 y su reforma el 14 de noviembre del mismo año.
Esto se relaciona directamente con la IA; si utilizamos información personal para entrenar modelos o realizar análisis automatizados, seguimos sujetos a obligaciones legales vigentes.
Para empresas internacionales existe otro referente importante: el AI Act implementado por la Unión Europea. Desde el 2 de agosto de 2026, gran parte del reglamento ya será aplicable, aunque ciertas obligaciones para sistemas considerados riesgosos tendrán plazos específicos según su clasificación.
Incluso organizaciones mexicanas pueden enfrentar requisitos derivados por clientes o proveedores europeos.
Gobernanza va más allá del formalismo.
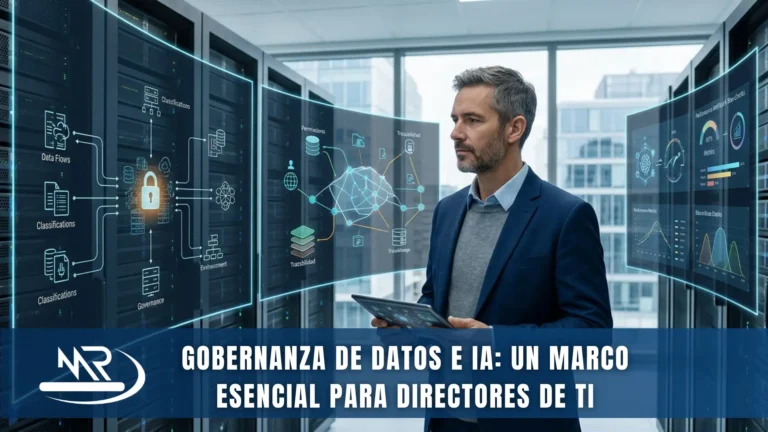
Implementar gobernanza significa integrarla operativamente en las prácticas diarias. Para ello propondría seis controles concretos:
- Inventario: Identificar dónde reside cada dato y cada sistema o servicio relacionado con IA.
- Clasificación: Tratar diferentes tipos de información (pública, interna, confidencial) con controles adecuados.
- Control Acceso: Aplicar principios mínimos también a plataformas basadas en IA.
- Trazabilidad: Poder rastrear qué información usó un sistema y su resultado.
- Evaluación Modelos: Analizar precisión y sesgos antes y después del despliegue.
- Gestión Terceros: Comprender cómo los proveedores manejan nuestros datos.
La arquitectura tecnológica también es importante junto con políticas establecidas.
Normativas ISO y NIST como Referencias Prácticas
Dos marcos útiles son ISO/IEC 42001:2023 y el AI RMF de NIST (NIST AI Risk Management Framework). El primero define requisitos para gestionar riesgos relacionados con uso e implementación IA dentro organizacionalmente; el segundo propone gestionar riesgos a través de cuatro funciones principales (gobernanza, mapeo, medición y gestión).
No veo estos marcos como documentos formales, su verdadero valor está en ayudar a formular preguntas más efectivas sobre nuestra utilización e integración tecnológica, por ejemplo
- ¿Quién valida nuevos usos potenciales?
- ¿Cómo sabemos si hay cambios inesperados en modelos?
Son estas preguntas las fundamentales para una verdadera gobernanza efectiva.
Evolución del Riesgo ante Nuevas Amenazas
Con la IA vienen nuevas vulnerabilidades (inyecciones maliciosas o exposiciones accidentales) y otro menos conocido pero muy común llamado Shadow AI : empleados usan herramientas no autorizadas para optimizar su trabajo sin pensar en las implicaciones de los datos procesados.
No es sostenible prohibir todas las herramientas; suele ser mejor ofrecer alternativas controladas.
El director técnico debe saber qué está autorizando sobre el uso generalizado que quieren lograr con inteligencia artificial porque afecta directamente a todos los permisos involucrados arquitectura técnica también.
La adopción acelerada probablemente supere capacidades organizacionales para definir políticas adecuadas así que no debería ser un freno sino permitir un uso controlado sin poner en riesgo uno de sus activos más valiosos: sus datos.
Hoy día conocer servidores y ciberseguridad ya no basta ahora tiene mucho que ver quién accede a los datos disponibles cómo serán usados esos accesos dentro del contexto decisional autónomo proporcionado por máquinas inteligentes, aquí radica uno de los desafíos clave futuros dentro del mundo tecnológico empresarial globalmente hablando años venideros.